Um site invadido é uma emergência. Seus visitantes veem avisos de segurança do Google, suas conversões desaparecem, e você perde a confiança do público. Entender os sinais de um ataque e agir rápido faz toda a diferença entre uma recuperação simples e um desastre.
Sinais de que seu site WordPress está invadido
Nem todo ataque é óbvio. Alguns acontecem nos bastidores. Procure por:
- Redirecionamentos para páginas desconhecidas — Visitantes são levados a sites de casino, farmácias ou malware
- Avisos do Google ou navegadores — “Sítio suspeito à frente” ou “Este site pode danificar seu computador”
- Lentidão extrema — O servidor consome recursos processando código malicioso
- Arquivos desconhecidos no FTP — Arquivos .php, .js ou .htaccess que você não criou
- Impossibilidade de acessar o painel WordPress — Senha alterada ou login bloqueado
- E-mails em massa — Seu domínio envia spam sem autorização
- Alterações no código — Seu tema ou plugins têm código estranho injetado
Por que os sites WordPress são invadidos?
Os ataques quase sempre exploram as mesmas brechas:
- Plugins e temas piratas (nulled) — Vêm com scripts ocultos que abrem portas para hackers
- WordPress, plugins ou temas desatualizados — Vulnerabilidades conhecidas são exploradas automaticamente
- Senhas fracas — Força bruta consegue adivinhar acesso em horas
- Hospedagem compartilhada mal mantida — Um site infectado contamina outros no mesmo servidor
- Falta de firewall — Sem proteção, qualquer tentativa de acesso passa
O impacto de um site invadido no seu negócio
Não é apenas um transtorno técnico — é um desastre comercial:
- Perda de visitantes — Ninguém quer entrar em um site marcado como perigoso
- Queda no ranking do Google — Seu site sai dos resultados de busca
- Roubo de dados — Formulários, e-mails e senhas são capturados
- Dano à reputação — Clientes desconfiam da sua marca
- Custos de recuperação — Limpeza profissional, multas, possível perda de dados
Como recuperar um site invadido
A limpeza de um site invadido segue um processo estruturado:
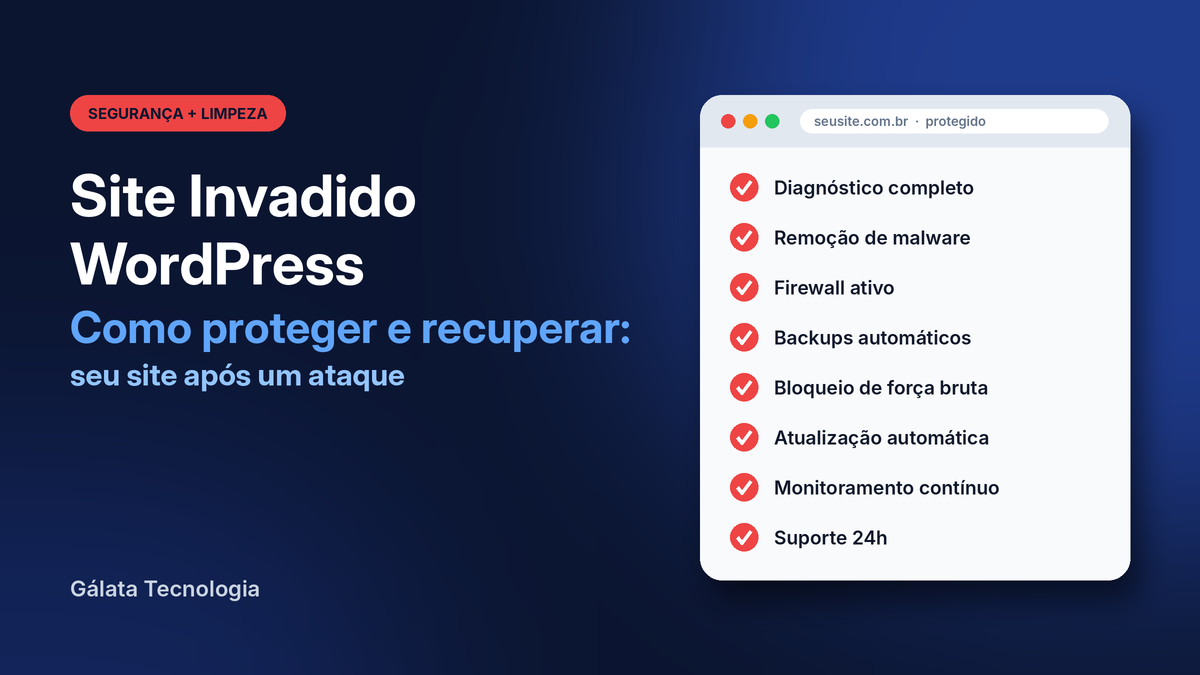
1. Diagnóstico completo
Identifique exatamente o que foi comprometido: arquivos infectados, banco de dados alterado, usuários suspeitos, backdoors deixados pelo hacker.
2. Remoção de malware
Limpe código malicioso, remova scripts ocultos, delete arquivos suspeitos, revert alterações no .htaccess e em arquivos críticos.
3. Correção de vulnerabilidades
Ajuste permissões de arquivos, remova usuários hackeados, redefina todas as senhas, corrija brechas exploradas.
4. Reforço com proteção
Instale firewall, ative monitoramento em tempo real, configure backups automáticos, bloqueie força bruta.
5. Desbloqueio e reavaliação
Solicite que o Google revise seu site (24 a 72 horas). O navegador removerá os avisos assim que confirmar a limpeza.
Proteção contínua: evite que isso aconteça de novo
Depois de limpar, não deixe que o site seja invadido novamente. Proteção real inclui:
- Firewall WordPress ativo — Bloqueia força bruta, injeção de código, acessos não autorizados
- Backups automáticos diários — Você pode restaurar em minutos se algo der errado
- Atualizações automáticas — WordPress, temas e plugins sempre atualizados
- Monitoramento contínuo — Alertas se arquivos forem alterados ou acesso suspeito acontecer
- Cloudflare ou WAF — Camada extra de segurança entre visitantes e seu servidor
- Suporte técnico 24h — Se algo acontecer, alguém está preparado para agir
A melhor proteção é profissional. Um site hospedado com manutenção gerenciada inclui todas essas camadas de segurança por padrão — firewall, backups, atualizações, monitoramento. Você não precisa se preocupar.
Quer proteger seu site da forma certa? Saiba como nossa hospedagem gerenciada previne invasões ou agende uma chamada para discutir a segurança do seu site.